

Connect AI では、権限とは管理アクションを指し、アクセス権はデータおよび実行への
アクセス権を指します。アクセスロールはポリシー に置き換えられつつあり、データへの権限を付与する推奨の方法はポリシーになりました。ポリシーは、ユーザー、システムロール、SCIM グループ(SCIM グループがプロビジョニングされている場合)に割り当てることができます。
- Administrator(管理者)は、ユーザーの追加と管理を含むすべてのConnect AI の機能にアクセスできます。
- Workspace Administrator は、割り当てられたワークスペース内で完全な管理権限を持ち、Connection Administrator の権限を含みます。それらのワークスペースのメンバーシップ、LLM Gateway とMCP Gateway、およびコンテキストを管理します。Workspace Administrator にはIdentities ページは表示されません。
- Connection Administrator は、コネクション、仮想スキーマ、ジョブ、データウェアハウス、およびグローバルコンテキストを管理します。また、コネクションおよび仮想スキーマの権限を割り当てます。
- User Administrator は、割り当てられたワークスペース内でユーザーを管理します。それらのワークスペースへのユーザーの追加や削除も行えます。
-
Query ユーザーは以下の条件を満たす場合に、自身のクレデンシャルを使用してコネクションの認証を行うことができます:
- Administrator、Workspace Administrator、またはConnection Administrator がそのユーザーにコネクションの使用権限を付与していること。
- Administrator が接続先にShared Authentication ではなく、Per-User Authentication を選択していること。
ロールの割り当て
次のルールにより、各システムロールを誰が割り当てられるかが決まります:- Administrator ロールを割り当てられるのはAdministrator のみです。
- Administrator は、Workspace Administrator、Connection Administrator、Query ロールを割り当てることができます。
- Workspace Administrator は、Connection Administrator とQuery ロールのみを、かつ自身のワークスペース内でのみ割り当てることができます。
- Administrator またはUser Administrator は、User Administrator とQuery ロールを割り当てることができます。ただし、User Administrator が割り当てられるのは自身のワークスペース内のみで、現在Query ロールまたはUser Administrator ロールを持つユーザーに対してのみです。
ワークスペースメンバーシップ
Administrator、Workspace Administrator、またはUser Administrator は、ワークスペースにユーザーを追加または削除できます。Workspace Administrator またはUser Administrator が実行できるのは、自身がそのロールを持つワークスペースのみです。 これらのロールのスコープに関する詳細は、権限とアクセス制御 を参照してください。デフォルトでは、すべてのCData Connect Spreadsheets ユーザーにAdministrator ロールが付与されます。Select、
Insert、Update、Delete、Execute の完全な権限が与えられています。
- システムロール(Administrator、Workspace Administrator、Connection Administrator、User Administrator、Query)はプラットフォーム全体でユーザーが実行できる操作(コネクションの管理、ユーザーの管理、クエリの実行)を定義し、すべてのユーザーは正確に 1 つを持ちます。
- アクセスロール は、システムロールの上に割り当てられる、管理者が定義する任意のデータおよび仮想スキーマ権限のセットです。アクセスロールは加算的なので、ユーザーは複数を保持できます。
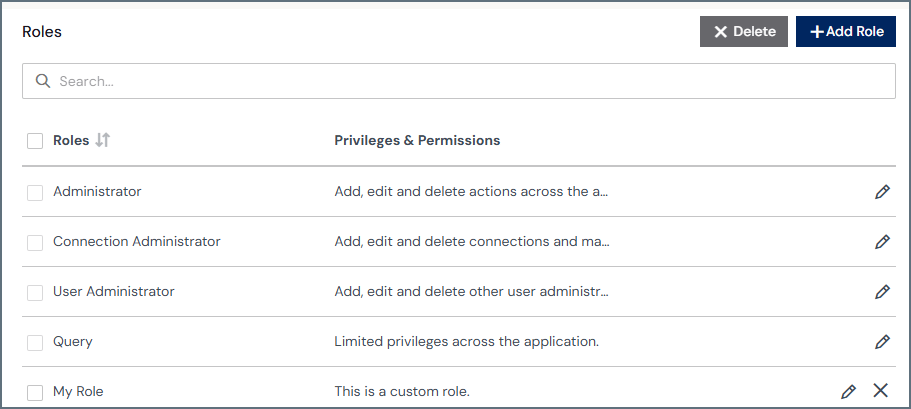
- ロールを検索するための検索バー。
- アカウントの各ロールの情報を示す行:
- Role はロール名です。
- Privileges & Permissions はロールのスコープの簡単な概要です。
- ロールの編集および削除アイコン。システムロールは削除できません。
アクセスロールの追加
アクセスロールはポリシー に置き換えられつつあり、データへの権限を付与する推奨の方法はポリシーになりました。
1
Roles & Policies ページのRoles タブでAdd Role をクリックして
Add Role ページを開きます。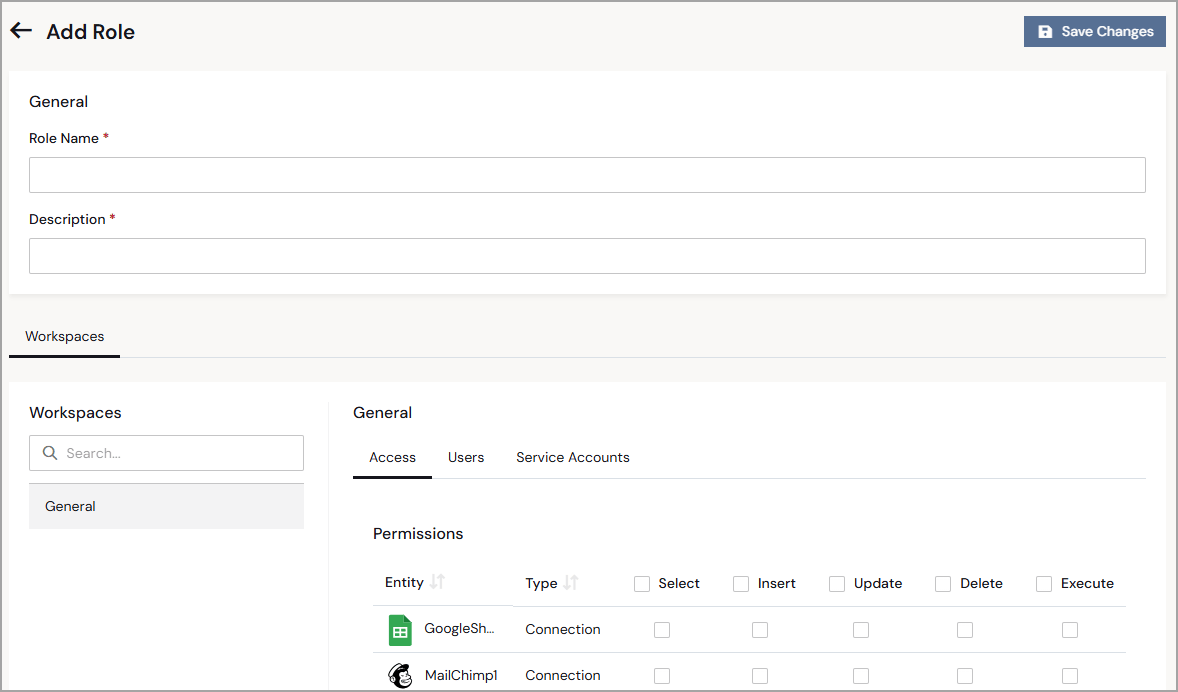
2
Role Name を入力します。
3
Roles リストに表示されるロールの簡単な説明を入力します。
4
ワークスペースが複数ある場合は、ロールを追加するワークスペースを選択します。
5
続いて、ワークスペース(例:General)で権限を割り当てます。Access タブで、
Connect AI インスタンス内のエンティティ(データコネクションおよび仮想スキーマ)に対する
適切な権限を選択します。権限の詳細については、
権限とアクセス制御 を参照してください。
6
Users タブで + Assign Users をクリックして、
複数のユーザーを同じアクセスロールに割り当てます。
個別のユーザーに権限を追加することもできます。これらの権限は、ロールベースの権限に
追加されます。
7
ロールに割り当てる 1 人以上のユーザーを選択し、Confirm をクリックします。
8
Service Accounts タブで + Assign Service Accounts をクリックして、
複数のサービスアカウントを同じアクセスロールに割り当てます。
9
Save Changes をクリックしてロールを保存します。
ロールの編集
Roles リストの編集アイコンをクリックすることで、いつでもロールを変更できます。削除アイコンをクリックすると、アクセスロールを削除できます。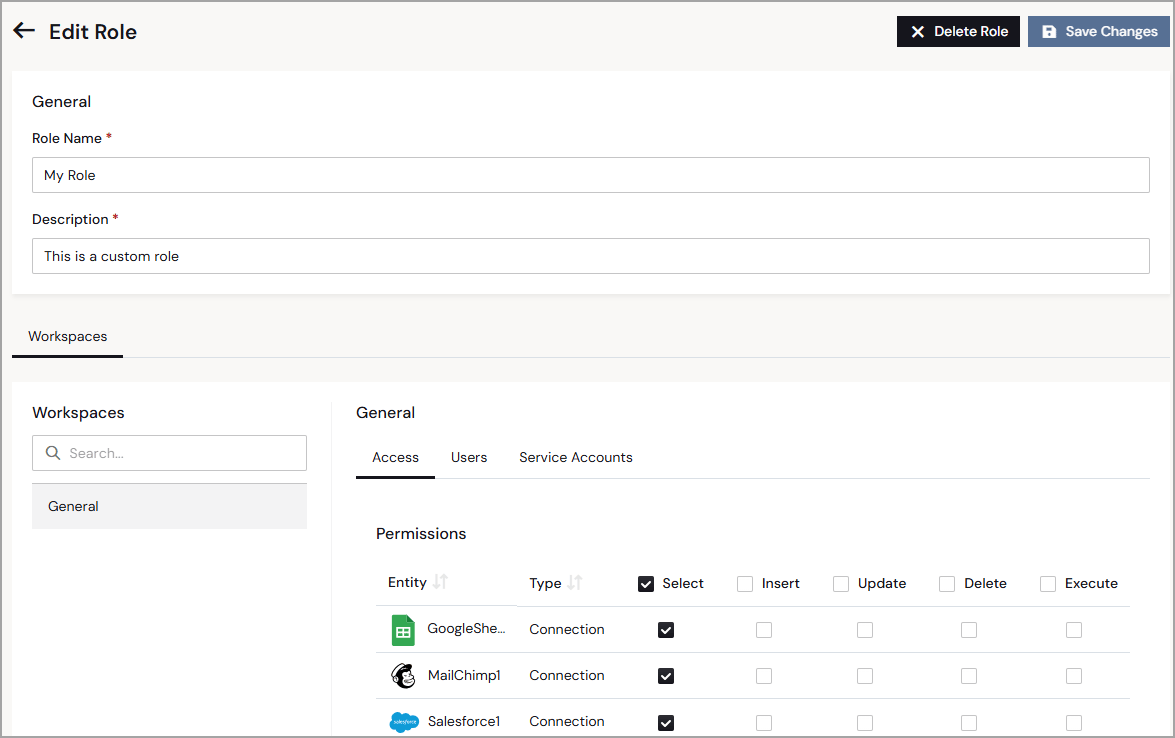
- Role Name およびDescription フィールドの編集(アクセスロールのみ)。
- ロールの権限の編集(アクセスロールのみ)。
- ロールへのユーザーの割り当てまたは削除。
- ロールへのサービスアカウントの割り当てまたは削除(アクセスロールのみ)。
- ロール全体の削除(アクセスロールのみ)。