

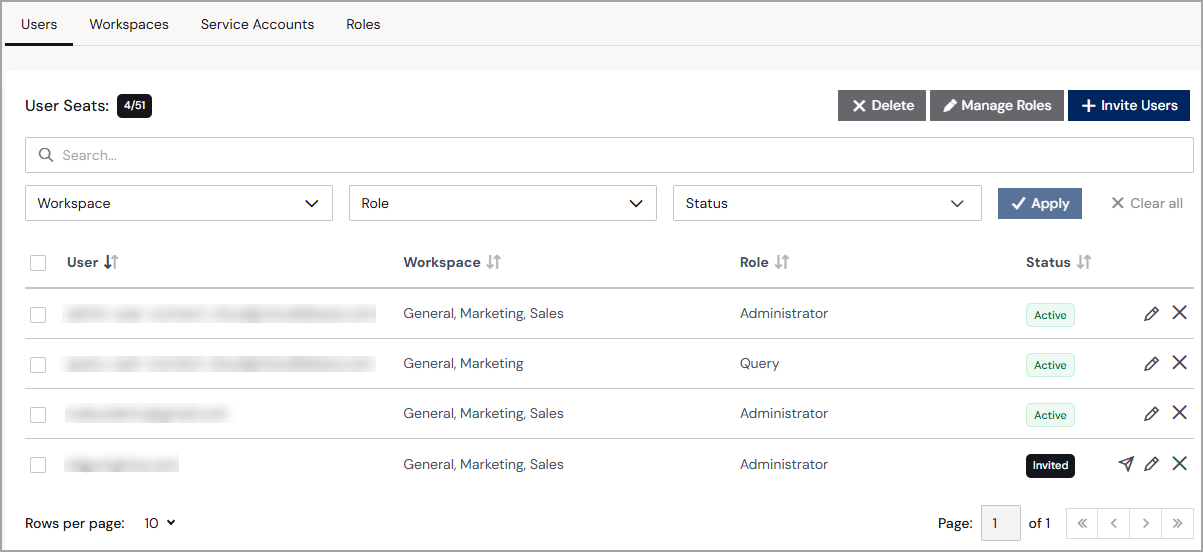
- ユーザー名を入力するための検索バー。
- ワークスペース名、ロール、ユーザーのステータスで絞り込むためのドロップダウンリスト。
- アカウントの利用可能な user seats の数。
- アカウントの各ユーザーの情報を示す行:
- User には該当ユーザーの E メールアドレスが表示されます。
- Workspace にはユーザーがアクセスできるワークスペースが表示されます。
- Role にはユーザーのシステムロールが表示されます。
- Status にはユーザーのステータス(Active / Inactive / Invited)が表示されます。
- ユーザーの編集および削除アイコン。ユーザーのステータスが Invited のときには、招待を再送信するアイコンも表示されます。
ユーザーの招待
Just-in-Time(JIT)プロビジョニングを有効にしている場合、ユーザーを手動で招待する必要はありません。
1
Users タブで Invite Users をクリックして、ユーザー招待ダイアログを表示します。
2
招待したいユーザーの E メールアドレスを入力します。複数人を同時に招待したい場合は、各 E メールアドレスの間にスペースを入れます。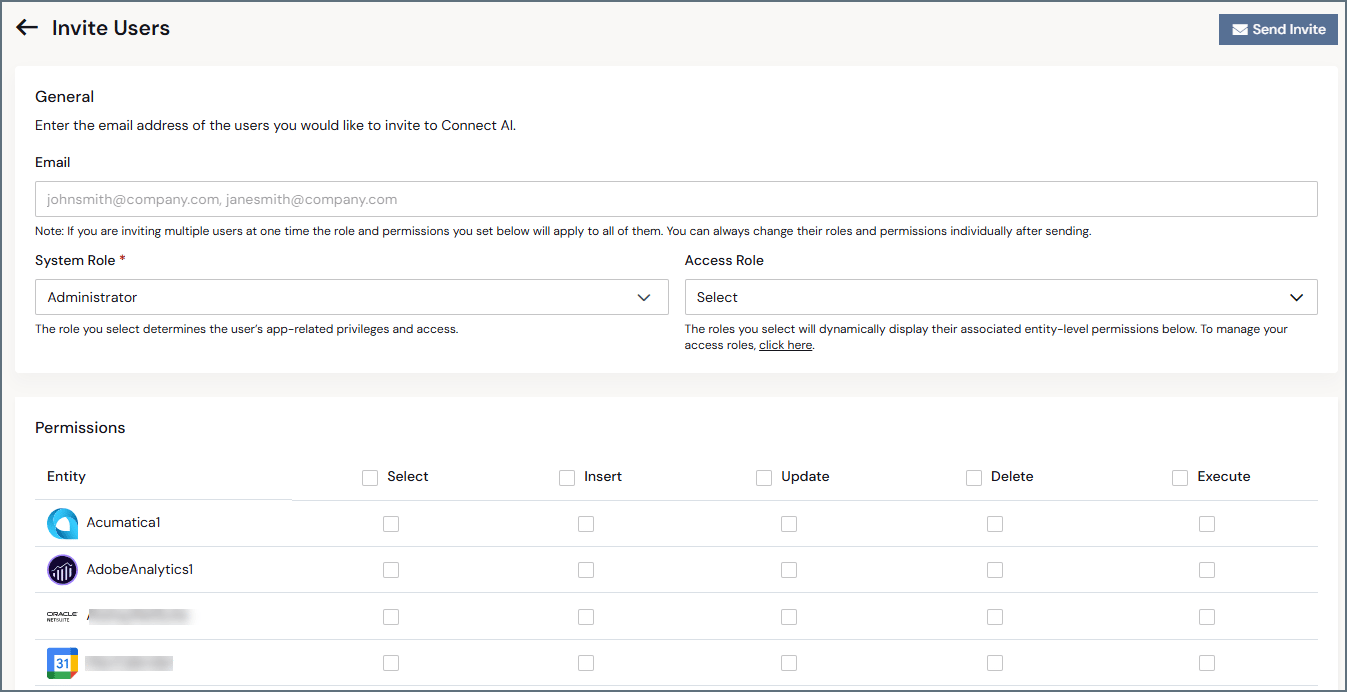
複数のユーザーを同時に招待する場合、ユーザーには同じロールが割り当てられます。招待を送信した後、ロールを個別に変更できます。
3
新しいユーザーの System Role を選択します。
4
(オプション)新しいユーザーに Access Role を選択します。
5
(オプション)新しいユーザーの Permissions を選択します。システム内の各エンティティ(データコネクションまたは仮想スキーマ)に対して許可された権限を選択します。Administrator、Workspace Administrator、Connection Administrator は、後で権限を編集できます。権限の詳細については、権限とアクセス制御 を参照してください。
6
Send Invite をクリックします。入力した E メールアドレスがすでに登録されている場合、別の E メールアドレスを入力するよう促されます。
招待の受理
招待メールを受け取った後のセットアップ手順は以下のとおりです:1
招待メールの Accept Invite をクリックし、パスワード作成ページを開きます。
2
指定された条件を満たすパスワードを作成します。パスワードを作成すると、ログインページが
表示されます。
3
E メールアドレスと作成したパスワードでログインします。ログインすると、サインアップページが
表示されます。
4
名と姓を入力します。
5
アカウント名と招待メールに記載されている招待コードを入力します。続いて Complete Sign Up
をクリックします。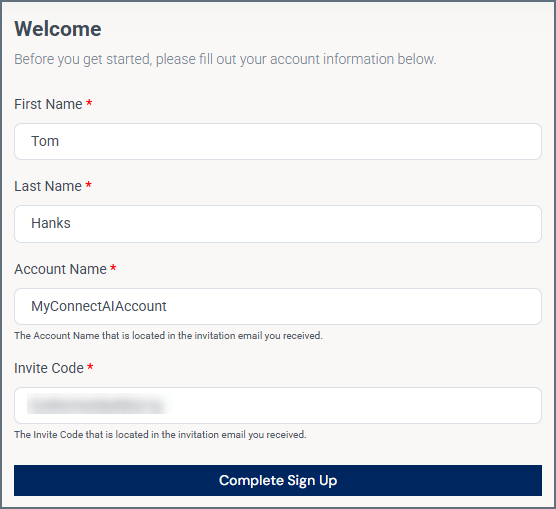
Connect AI は、一般的な SSO プロバイダーによるシングルサインオン(SSO)をサポートします。
アカウントで SSO が有効になっている場合、招待フローでは、手動のパスワードプロセスではなく SSO プロバイダーが使用されます。
招待の管理
招待を未承認のユーザーがいる場合、当該ユーザーのステータスは Invited と表示されます。招待情報を参照および管理するには、当該ユーザー名をクリックします。 このページでは当該ユーザーの E メールアドレス、招待の有効期限、招待コードが参照できます。また以下のようにユーザー招待の管理をすることも可能です:- ユーザーの招待を取り消すときは Delete User をクリックします。
- 入力済みの E メールアドレスに再招待を送るときは Resend Invite をクリックします。
ユーザーの編集
リストからユーザー名をクリック(または Edit ボタンをクリック)し、Edit User ページを開きます。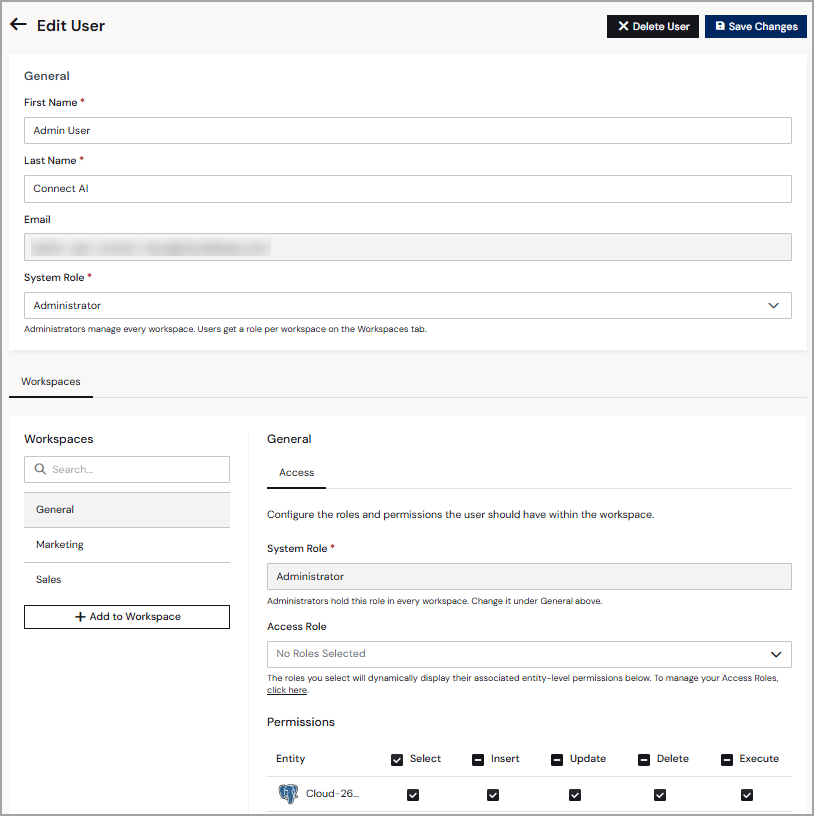
- 編集可能な First Name および Last Name フィールド。
- 編集不可の Email フィールド。
- ユーザーのSystem Role を選択できるドロップダウンメニュー(Administrator またはUser)。Administrator はアカウントとすべてのワークスペースへのフルアクセスを持ち、User はワークスペースごとにアクセスが設定されます。
- Workspaces セクションには、ユーザーのシステムロールとアクセスロールを表示するワークスペースが含まれます。ワークスペースを選択すると、そのワークスペースでのユーザーのロールが表示されます。+ Add to Workspace をクリックすると、ユーザーを別のワークスペースに追加できます。詳細については、ユーザーのワークスペースへの追加を参照してください。
-
General セクションには、そのワークスペース内でのユーザーのSystem Role(Workspace Administrator、Connection Administrator、User Administrator、またはQuery)を選択するドロップダウンメニューと、オプションのAccess Role が含まれます。このドロップダウンは、アカウント全体のシステムロールがUser であるユーザーにのみ使用できます。アクセスロールは Roles で作成します。
ユーザーが 1 つのワークスペースで保持できるシステムロールは 1 つだけです。Access Roles は加算的なので、ユーザーは同じワークスペース内で、1 つのシステムロールに加えて複数のAccess Roles を保持できます。
- Permissions セクションには、各データソースに対するユーザーの権限を切り替えるためのチェックボックスが含まれます。これらの権限は、選択したワークスペースにのみ適用されます。(CData Connect Spreadsheets ユーザーにはすべての権限が与えられているため、権限セクションはないことに注意してください。)
ユーザーのワークスペースへの追加
ワークスペース内でユーザーにシステムロールまたはアクセスロールを割り当てるには、事前にそのユーザーをワークスペースに追加しておく必要があります。1
Edit User ページのWorkspaces セクションで、+ Add to Workspace をクリックしてAdd User to Workspace ダイアログを開きます。
2
ユーザーを追加するWorkspace を選択します。
3
ワークスペース内のユーザーにSystem Role とAccess Role(任意)を選択します。ロールの定義については、Roles を参照してください。
4
Add をクリックして、ユーザーをワークスペースに追加します。
ユーザーの削除
ユーザーを削除するには、Edit User ページでDelete User をクリックします。アカウントに最後に残ったユーザーが Administrator の場合、そのユーザーを削除することはできません。