ID プロバイダーでSSO を設定する
CData サポートが、セルフサービスリンクを送信してSSO のセットアップを開始します。このリンクを使用して、ID プロバイダーに登録する必要があるコールバックURL を取得します。リンクを開く前に、SCIM またはSSO 認証情報の取得 を確認してください。アプリケーションを登録して必要な認証情報を収集した後、それらをCData サポートに送信して構成を完了します。CData サポートがブローカー側のセットアップ(Auth0 の構成、ルール、ルーティング)を処理します。ユーザーがこれらを直接扱うことはありません。 SSO の設定の詳細については、Auth0 ドキュメントの シングルサインオン を参照してください。SCIM またはSSO 認証情報の取得
CData サポートが、1 回限り使用できるセルフサービスリンクを送信します。このリンクを使用して、ID プロバイダー(IdP)に入力する値(SCIM のTenant URL、SCIM のBearer トークン、SSO のコールバックURL など)を受け取ります。リンクを開く前に
リンクを開く前に、次の準備を完了してください:- 組織でIdP の構成に必要な社内IT の承認や変更チケットを取得します。
- IdP(Microsoft Entra ID やOkta など)の管理者アクセス権があることを確認します。
- リンクを開く前に、SSO 用かSCIM 用かをCData サポートに確認します。
- 受け取った値を保管するための、パスワードマネージャーなどの安全な場所を用意します。
- リンクは、プロセスを完了する管理者のみと共有してください。先に開いてしまう可能性のある人には転送しないでください。
有効期限
リンクは、サポートが送信してから一定時間内に開かないと失効します。リンクを開いた後も、一定時間が経過するとセッションが終了します。リンクが失効した場合、または完了前にセッションが終了した場合は、サポートに新しいリンクを依頼してください。新しいリンクを依頼するタイミング
次の場合は、CData サポート に新しいリンクを依頼してください:- リンクが失効した、または準備が整う前にリンクを開いた。
- SCIM のBearer トークンまたはIdP のクライアントシークレットをローテーションする必要がある。
- 受け取った値を紛失した。
- 新しい環境またはIdP アプリケーションを構成する。
SSO ユーザープロビジョニング(JIT なし)
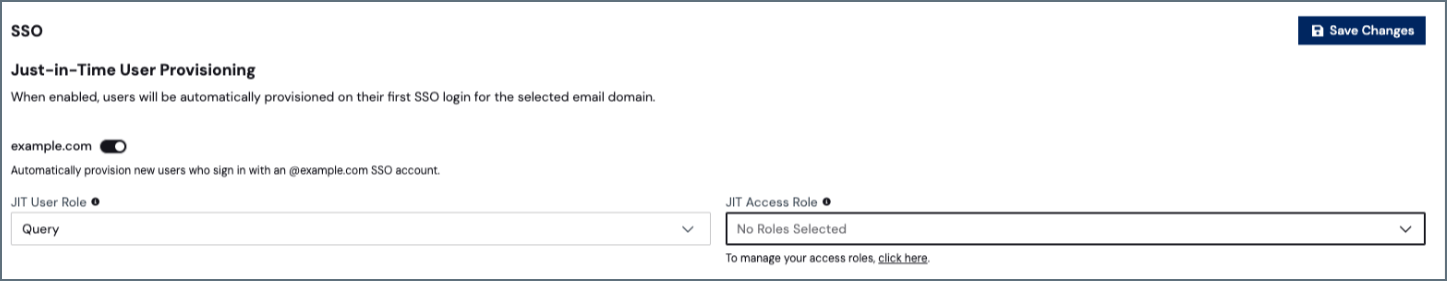
SSO は認証のみを処理します。ユーザーがSSO 経由でサインインする前に、Connect AI アカウントが必要です。Just-in-Time(JIT)プロビジョニングを有効にしていない場合、Administrator が先にE メールでユーザーを招待する必要があります。詳細は、ユーザーの招待 を参照してください。JIT ユーザープロビジョニング
JIT プロビジョニングを有効にするには、アカウントで事前にSSO が設定されている必要があります。